Máy tính Windows có thể tiếp nhận virus, malware hoặc ransomware qua tệp đính kèm, phần mềm không rõ nguồn gốc, liên kết đáng ngờ và thiết bị lưu trữ ngoại vi. Vậy Virus & Threat Protection là gì và tính năng này bảo vệ thiết bị như thế nào? Bài viết dưới đây sẽ giải thích chức năng, các chế độ quét, cách quản lý cảnh báo, cách bật hoặc tắt bảo vệ và quy trình khắc phục lỗi theo mức độ an toàn.
Virus & Threat Protection là gì?
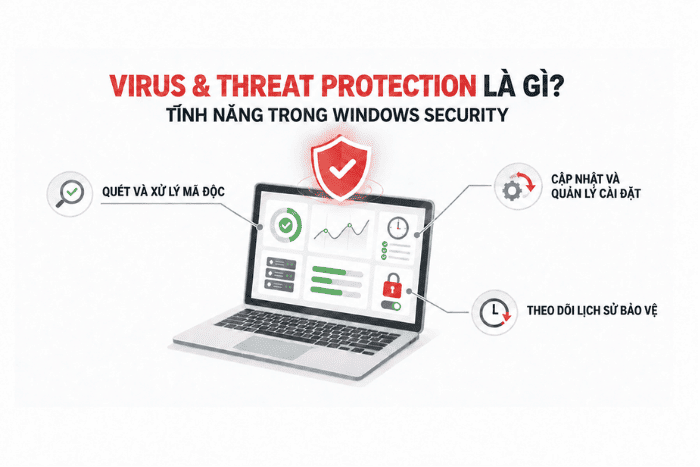
Virus & Threat Protection (Bảo vệ khỏi vi-rút và mối đe dọa) là một tính năng trong ứng dụng Windows Security. Đây không phải là phần mềm độc lập, tính năng này tập hợp các công cụ quét, lịch sử bảo vệ, bản cập nhật và cài đặt của Microsoft Defender Antivirus hoặc phần mềm chống virus đang hoạt động trên thiết bị.
Trong khi Microsoft Defender Antivirus trực tiếp phát hiện, ngăn chặn, cách ly và loại bỏ mã độc, Virus & Threat Protection đóng vai trò là giao diện để người dùng theo dõi và quản lý các hoạt động bảo vệ này.
Virus & Threat Protection hoạt động như thế nào?
- Giám sát theo thời gian thực: Khi Microsoft Defender Antivirus là công cụ bảo vệ chính, Real-time protection sẽ theo dõi các tệp, ứng dụng và tiến trình đang chạy trên thiết bị.
- Kiểm tra tệp và thiết bị lưu trữ: Hệ thống kiểm tra tệp khi người dùng mở hoặc tải xuống, đồng thời quét USB và các thiết bị lưu trữ ngoại vi khi người dùng truy cập dữ liệu hoặc chủ động yêu cầu quét.
- Nhận diện mối đe dọa: Microsoft Defender Antivirus đối chiếu tệp và hành vi đáng ngờ với dữ liệu nhận diện mối đe dọa trên thiết bị. Cloud-delivered protection bổ sung dữ liệu bảo mật từ Microsoft, giúp phản hồi nhanh hơn trước những mẫu nguy hiểm mới.
- Xử lý nguy cơ: Khi phát hiện mối đe dọa, hệ thống có thể chặn, cách ly hoặc loại bỏ tệp nguy hiểm. Trong một số trường hợp, công cụ sẽ yêu cầu người dùng lựa chọn hành động xử lý phù hợp.
Phân biệt Windows Security, Virus & Threat Protection và Microsoft Defender Antivirus
Mặc dù thường được nhắc đến cùng nhau, Windows Security, Virus & Threat Protection và Microsoft Defender Antivirus đảm nhiệm những vai trò khác nhau. Windows Security là ứng dụng quản lý bảo mật tổng thể; Virus & Threat Protection là tính năng giúp người dùng theo dõi và điều chỉnh hoạt động chống mã độc; còn Microsoft Defender Antivirus trực tiếp quét, phát hiện và xử lý mối đe dọa. Bảng dưới đây sẽ làm rõ bản chất và vai trò của từng thành phần.
| Thành phần | Bản chất | Vai trò chính |
| Windows Security | Ứng dụng và trung tâm quản lý bảo mật của Windows | Hiển thị trạng thái và quản lý các tính năng bảo mật trên thiết bị. |
| Virus & Threat Protection | Một tính năng có trong Windows Security | Quản lý quét virus, cài đặt chống mã độc, cập nhật và lịch sử bảo vệ |
| Microsoft Defender Antivirus | Công cụ chống virus tích hợp | Phát hiện, ngăn chặn, cách ly và xử lý mã độc |
Sự khác biệt này giúp người dùng xác định đúng khi một tùy chọn bị ẩn. Windows Security vẫn có thể hiển thị trạng thái bảo mật ngay cả khi phần mềm chống virus khác đang là nhà cung cấp bảo vệ chính.
06 Tính năng chính của Virus & Threat Protection
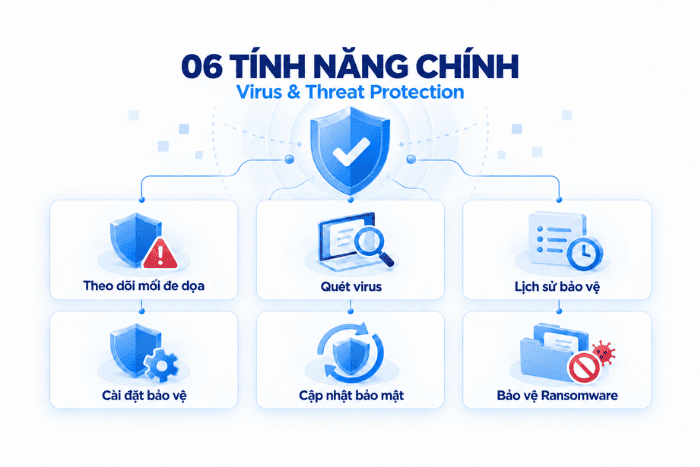
Virus & Threat Protection tập trung sáu nhóm công cụ chống mã độc mà người dùng thường xuyên cần đến, bao gồm theo dõi mối đe dọa hiện tại, tùy chọn quét virus, lịch sử bảo vệ, cài đặt bảo vệ, cập nhật bảo mật và bảo vệ trước mã độc tống tiền. Tên hoặc vị trí của một số tùy chọn có thể thay đổi nhẹ tùy theo phiên bản Windows, ngôn ngữ hiển thị và chính sách quản trị đang được áp dụng trên thiết bị.
Theo dõi mối đe dọa hiện tại (Current threats)
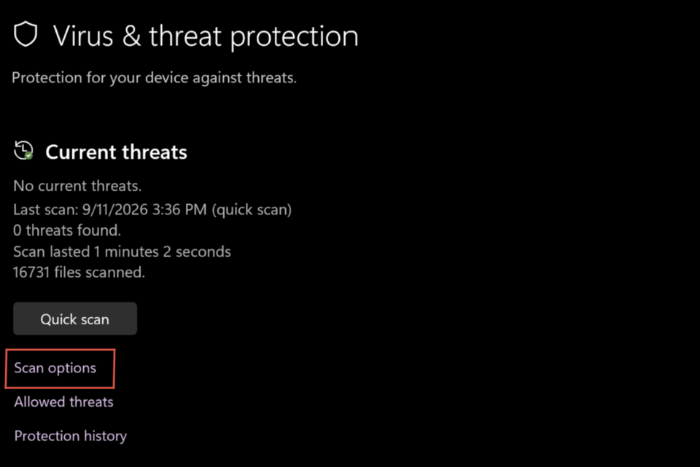
Current threats hiển thị kết quả quét gần nhất, thời điểm thực hiện và mối đe dọa đang chờ xử lý. Tại đây, người dùng có thể chọn Quick scan để kiểm tra nhanh hoặc mở Scan options nếu cần quét toàn bộ thiết bị, một thư mục cụ thể hay quét ngoại tuyến.
Nếu xuất hiện cảnh báo, hãy mở chi tiết để xem tên mối đe dọa, đường dẫn tệp và hành động mà Windows đề xuất. Không nên chọn Allow on device chỉ vì tệp liên quan đến phần mềm đang cần cài đặt.
Tùy chọn quét virus (Scan options)
Scan options gồm Quick scan, Full scan, Custom scan và Microsoft Defender Offline scan. Quick scan phù hợp để kiểm tra nhanh các vị trí thường bị mã độc nhắm đến; Full scan mở rộng phạm vi tới toàn bộ tệp và chương trình; Custom scan cho phép chọn vùng dữ liệu; Offline scan xử lý trường hợp malware khó loại bỏ trong phiên Windows thông thường.
Việc lựa chọn đúng chế độ quét giúp người dùng kiểm tra thiết bị hiệu quả hơn, đồng thời tránh mất thời gian chạy Full scan khi chỉ cần kiểm tra một USB, thư mục tải xuống hoặc vùng dữ liệu cụ thể. Bảng dưới đây tổng hợp phạm vi và trường hợp sử dụng phù hợp của từng chế độ.
| Chế độ | Phạm vi | Khi nào nên sử dụng |
| Quick scan | Các vị trí thường bị mã độc nhắm tới | Kiểm tra định kỳ hoặc khi máy có dấu hiệu bất thường nhẹ |
| Full scan | Toàn bộ tệp và chương trình trên thiết bị | Khi nghi ngờ máy đã nhiễm mã độc |
| Custom scan | Tệp, thư mục hoặc ổ đĩa do người dùng chọn | Kiểm tra USB hoặc một vùng dữ liệu cụ thể |
| Microsoft Defender Offline scan | Quét sau khi máy khởi động lại ngoài phiên Windows thông thường | Mã độc khó loại bỏ hoặc liên tục quay trở lại |
Lịch sử bảo vệ (Protection History)
Protection History lưu các mối đe dọa đã phát hiện và hành động đã thực hiện. Các trạng thái thường gặp gồm Quarantined đối với tệp đã cách ly, Blocked đối với hoạt động bị chặn, Removed đối với mối đe dọa đã bị loại bỏ và Action needed khi hệ thống cần người dùng quyết định.
Theo thông tin chính thức từ Microsoft, các sự kiện trong Protection History của Virus & Threat Protection được lưu trữ trong vòng 2 tuần. Vì vậy, người dùng nên kiểm tra và xử lý các cảnh báo kịp thời trong khoảng thời gian này. Đặc biệt, nếu chưa xác định chắc chắn tệp dữ liệu an toàn, tuyệt đối không nên lựa chọn Restore hoặc Allow on device, bởi những thao tác này có thể đưa tệp đáng ngờ trở lại trạng thái hoạt động và tiếp tục gây rủi ro cho thiết bị.
Cài đặt bảo vệ (Virus & Threat Protection Settings)
Virus & Threat Protection Settings cung cấp các tùy chọn kiểm soát cách Microsoft Defender Antivirus theo dõi, phân tích và xử lý mối đe dọa trên thiết bị. Trong đó, người dùng cần đặc biệt lưu ý đến Real-time protection, Cloud-delivered protection, Tamper Protection và Exclusions vì việc thiết lập không phù hợp có thể làm giảm khả năng bảo vệ của hệ thống. Bảng dưới đây giải thích chức năng và lưu ý khi sử dụng từng cài đặt.
| Cài đặt | Chức năng | Lưu ý |
| Real-time protection | Theo dõi tệp và chương trình khi được mở hoặc thực thi | Nên duy trì ở trạng thái bật |
| Cloud-delivered protection | Hỗ trợ phản hồi nhanh hơn bằng dữ liệu bảo mật trên đám mây | Cần kết nối phù hợp để trao đổi dữ liệu bảo mật |
| Automatic sample submission | Gửi mẫu đáng ngờ cho Microsoft để phân tích khi cần | Doanh nghiệp nên áp dụng theo chính sách dữ liệu nội bộ |
| Tamper Protection | Hạn chế thay đổi trái phép đối với cài đặt bảo mật quan trọng | Có thể chặn can thiệp qua Registry hoặc Group Policy |
| Exclusions | Loại trừ tệp, thư mục, loại tệp hoặc tiến trình khỏi hoạt động quét | Chỉ dùng với nội dung đã được xác minh |
| Notifications | Quản lý thông báo về cảnh báo và hoạt động bảo mật | Không nên tắt toàn bộ cảnh báo quan trọng |
Cập nhật bảo mật (Virus & Threat Protection Updates)
Security intelligence chứa thông tin giúp Microsoft Defender Antivirus nhận diện mối đe dọa. Windows thường cập nhật dữ liệu này tự động, nhưng người dùng có thể mở Protection updates để kiểm tra phiên bản và thời điểm cập nhật gần nhất.
Khi nghi ngờ hệ thống chưa nhận diện một mối đe dọa mới, hãy chọn Check for updates trước khi quét lại. Nếu nhiều thiết bị doanh nghiệp cùng cập nhật thất bại, IT cần kiểm tra Windows Update, kết nối mạng, proxy và chính sách phân phối bản cập nhật.
Bảo vệ trước mã độc tống tiền (Ransomware Protection)
Ransomware Protection cho phép người dùng truy cập và thiết lập Controlled folder access. Khi được bật, công cụ này hạn chế các ứng dụng không được cấp quyền thay đổi dữ liệu trong thư mục được bảo vệ, qua đó giảm nguy cơ ransomware mã hóa những tệp quan trọng.
Tuy nhiên, Controlled folder access không thể thay thế cho hoạt động sao lưu dữ liệu. Trong khi tính năng chống ransomware giúp ngăn chặn hoặc hạn chế hành vi nguy hiểm, backup tạo ra bản sao để doanh nghiệp khôi phục dữ liệu khi lớp phòng vệ thất bại, thiết bị hư hỏng hoặc người dùng vô tình xóa nhầm.
Hướng dẫn cách bật các chế độ quét trong Virus & Threat Protection
Sau khi đã phân biệt phạm vi và trường hợp sử dụng của từng chế độ, người dùng có thể thực hiện Quick scan, Full scan hoặc custom scan theo các hướng dẫn dưới đây
Cách bật Quick scan
Quick scan phù hợp khi người dùng cần kiểm tra nhanh các vị trí thường bị mã độc nhắm đến hoặc muốn quét thiết bị định kỳ mà không làm gián đoạn công việc quá lâu. Để thực hiện Quick scan trong Virus & Threat Protection, người dùng làm theo các bước sau:
- Bước 1. Mở Windows Security từ khu vực menu Start.
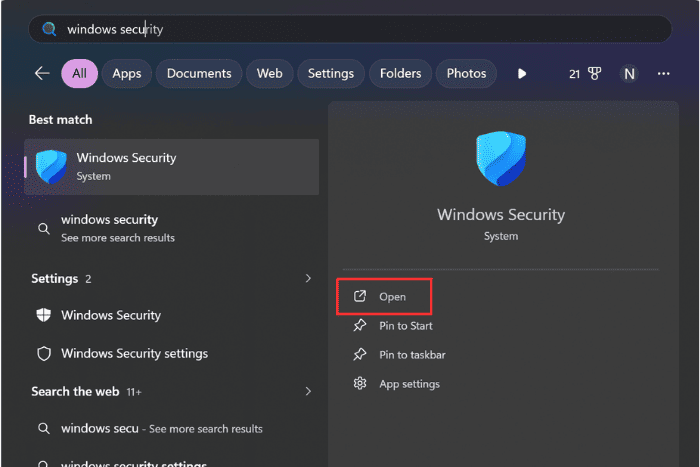
- Bước 2. Chọn Virus & threat protection để xem trạng thái bảo vệ hiện tại.

- Bước 3. Chọn Quick scan và chờ quá trình kiểm tra hoàn tất.

- Bước 4. Đọc kết quả trong Current threats; nếu có cảnh báo, mở Protection History để xem chi tiết.

Cách bật Full scan hoặc Custom scan
Full scan phù hợp khi người dùng nghi ngờ mã độc đã xâm nhập vào nhiều vị trí trên thiết bị, trong khi Custom scan được sử dụng để kiểm tra một tệp, thư mục, USB hoặc ổ đĩa cụ thể. Tùy theo phạm vi cần kiểm tra, người dùng có thể bật một trong hai chế độ theo các bước sau:
- Bước 1. Trong Virus & threat protection, chọn vào mục Scan options.

- Bước 2. Chọn Full scan để kiểm tra toàn bộ thiết bị hoặc Custom scan để chọn tệp, thư mục hay ổ đĩa, sau đó chọn Scan now và duy trì nguồn điện ổn định cho đến khi quá trình hoàn tất.
Full scan có thể mất nhiều thời gian và sử dụng đáng kể tài nguyên, tùy thuộc vào dung lượng lưu trữ và số lượng tệp trên thiết bị. Vì vậy, trên máy tính phục vụ công việc, người dùng nên thực hiện chế độ này ngoài giờ cao điểm nếu quá trình quét có thể ảnh hưởng đến các ứng dụng nghiệp vụ.
Cách bật Microsoft Defender Offline scan
Microsoft Defender Offline scan phù hợp khi thiết bị vẫn có dấu hiệu bất thường sau khi quét thông thường, mối đe dọa đã được phát hiện nhưng không thể loại bỏ hoặc malware liên tục xuất hiện trở lại. Chế độ này sẽ khởi động lại thiết bị và thực hiện quét trong môi trường khôi phục, trước khi phiên Windows thông thường tải đầy đủ. Nhờ đó, công cụ có thể kiểm tra những mối đe dọa đang cố ẩn mình hoặc can thiệp vào quá trình quét.
Sau khi truy cập Windows Security > Virus & threat protection > Scan options theo hướng dẫn ở phần trên, người dùng thực hiện như sau:
- Bước 1: Chọn Microsoft Defender Antivirus (offline scan) hoặc Microsoft Defender Offline scan, tùy theo phiên bản Windows.

- Bước 2: Chọn Scan now và xác nhận yêu cầu khởi động lại.

- Bước 3: Chờ Microsoft Defender hoàn tất quá trình quét. Thiết bị sẽ tự động khởi động lại và trở về Windows sau khi kiểm tra xong.

Để xem kết quả, người dùng mở lại Windows Security, chọn Virus & threat protection và truy cập Protection history. Tại đây, hệ thống sẽ hiển thị mối đe dọa đã phát hiện, trạng thái xử lý và những hành động cần thực hiện thêm nếu có.
**Lưu ý: Với thiết bị doanh nghiệp, người dùng nên thông báo cho bộ phận IT trước khi chạy Offline scan nếu việc khởi động lại có thể làm gián đoạn phiên làm việc, kết nối từ xa hoặc tác vụ đang vận hành. Nếu tùy chọn Offline scan không xuất hiện, bị làm mờ hoặc hiển thị thông báo “managed by your organization”, người dùng không nên tự ý thay đổi chính sách bảo mật mà cần liên hệ quản trị viên hệ thống.
Hướng dẫn sử dụng Virus & Threat Protection an toàn
Để sử dụng Virus & Threat Protection an toàn, người dùng không chỉ cần biết cách quét thiết bị mà còn phải cập nhật dữ liệu nhận diện mối đe dọa, xử lý đúng cảnh báo, kiểm soát Exclusions, bật Controlled folder access và quản lý Real-time protection. Các hướng dẫn dưới đây sẽ trình bày lần lượt từng thao tác và những lưu ý cần thiết để tránh làm giảm khả năng bảo vệ của hệ thống.
Cập nhật dữ liệu nhận diện mối đe dọa
Security intelligence giúp Microsoft Defender Antivirus nhận diện các mẫu virus, malware và mối đe dọa mới. Mặc dù Windows thường tự động cập nhật dữ liệu này, người dùng vẫn nên kiểm tra thủ công khi thiết bị không nhận diện được nguy cơ mới hoặc quá trình quét liên tục gặp lỗi. Cách thực hiện như sau:
Sau khi truy cập Windows Security > Virus & threat protection, người dùng thực hiện theo hướng dẫn sau:
- Bước 1. Tìm Virus & threat protection updates hoặc Protection updates.
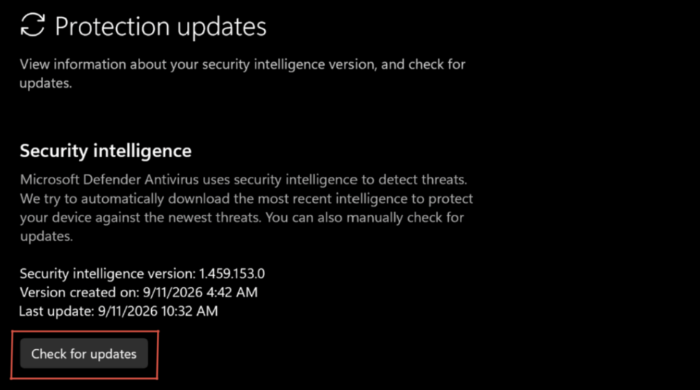
- Bước 2. Chọn Check for updates và chờ hệ thống kiểm tra dữ liệu security intelligence mới.
- Bước 3. Kiểm tra thời gian cập nhật gần nhất trước khi quét lại thiết bị.

Xử lý khi phát hiện virus hoặc tệp đáng ngờ
Mở Protection History để xem tên, mức độ và đường dẫn của mối đe dọa. Hãy xác minh nguồn tệp trước khi chọn một hành động, đặc biệt khi cảnh báo liên quan đến phần mềm nghiệp vụ hoặc tệp do đối tác gửi.
| Hành động | Ý nghĩa | Cách sử dụng an toàn |
| Quarantine | Cách ly tệp để hạn chế khả năng gây hại | Ưu tiên khi chưa chắc chắn tệp có an toàn |
| Remove | Loại bỏ mối đe dọa khỏi thiết bị | Dùng khi đã xác định tệp có hại hoặc không còn cần thiết |
| Restore | Đưa tệp cách ly về vị trí cũ | Chỉ dùng sau khi cảnh báo nhầm đã được xác minh |
| Allow on device | Cho phép tệp hoạt động trên thiết bị | Không dùng với file crack hoặc tệp không rõ nguồn gốc |
Thêm tệp hoặc thư mục vào Exclusions
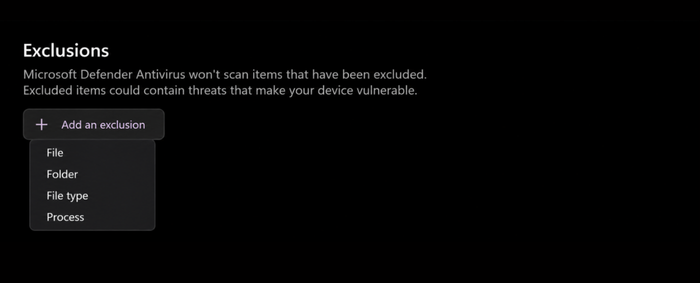
Exclusions có thể cần thiết khi một ứng dụng hợp lệ đã được xác minh liên tục bị nhận diện nhầm. Tuy nhiên, Microsoft Defender Antivirus sẽ bỏ qua nội dung trong phạm vi loại trừ, tạo ra điểm mù nếu người dùng chọn phạm vi quá rộng.
- Bước 1. Mở Virus & threat protection và chọn Manage settings.
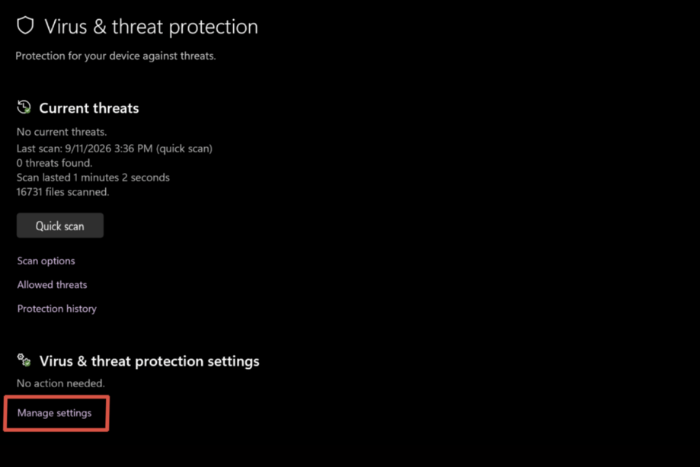
- Bước 2. Tại Exclusions, chọn Add or remove exclusions.
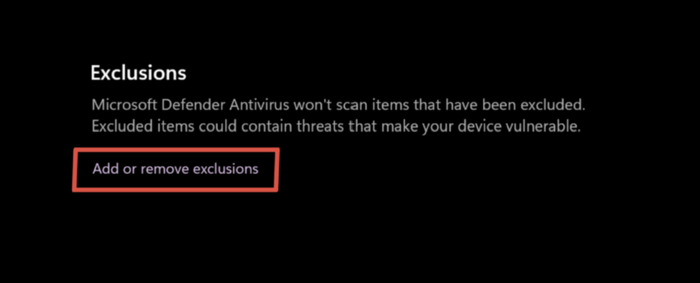
- Bước 3. Chọn Add an exclusion rồi chọn File, Folder, File type hoặc Process.
- Bước 4. Xác định đúng đối tượng cần loại trừ và kiểm tra lại danh sách sau khi thêm.
**Lưu ý: Không thêm file crack, phần mềm không rõ nguồn gốc, thư mục Downloads hoặc toàn bộ ổ đĩa vào Exclusions. Đối với máy tính doanh nghiệp, mỗi thay đổi trong danh sách loại trừ cần có lý do rõ ràng, người phê duyệt và thời điểm xem xét lại để tránh hình thành điểm mù bảo mật.
Bật Controlled Folder Access
Controlled folder access là một lớp bảo vệ quan trọng trước ransomware, giúp ngăn các ứng dụng không được cấp quyền truy cập hoặc thay đổi dữ liệu trong những thư mục được bảo vệ. Tuy nhiên, tính năng này cũng có thể chặn một số phần mềm hợp lệ nếu ứng dụng chưa được thêm vào danh sách cho phép. Vì vậy, trước khi kích hoạt, người dùng hoặc bộ phận IT cần xác định các ứng dụng nghiệp vụ đang sử dụng và thực hiện theo các bước sau:
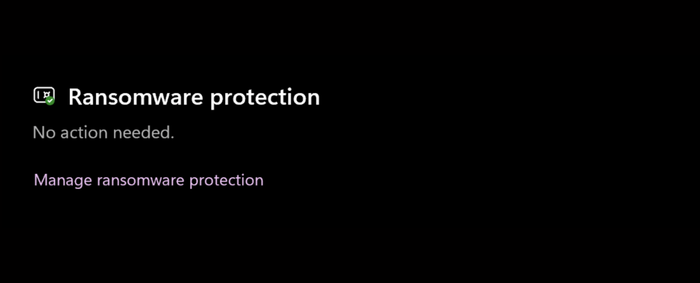
- Bước 1. Trong Virus & threat protection, chọn Manage ransomware protection.
- Bước 2. Chuyển Controlled folder access sang On.
- Bước 3. Mở Protected folders để kiểm tra thư mục đang được bảo vệ.

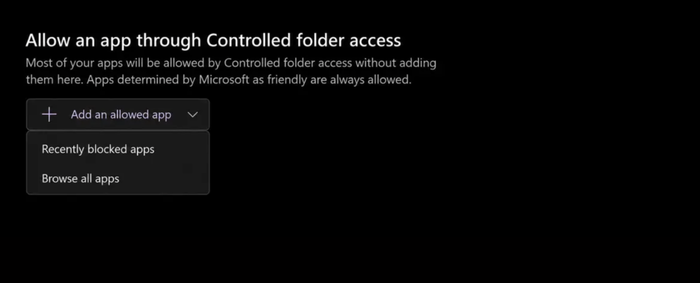
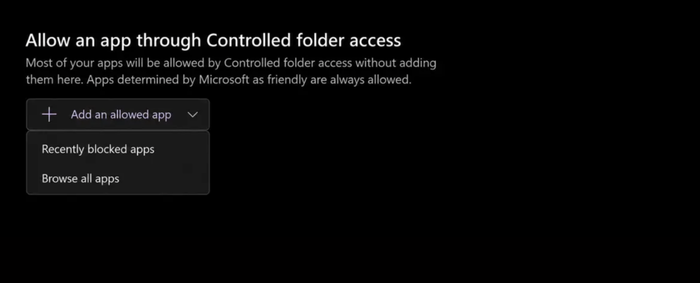
- Bước 4. Nếu một ứng dụng tin cậy bị chặn, chọn Allow an app through Controlled folder access và chỉ thêm đúng ứng dụng cần thiết.
Doanh nghiệp nên thử nghiệm tính năng trên một nhóm thiết bị trước khi triển khai rộng. Một số ứng dụng nghiệp vụ có thể cần được cho phép sau khi bộ phận IT xác minh.
Cách bật hoặc tắt Virus & Threat Protection
Người dùng không bật hoặc tắt toàn bộ Virus & Threat Protection bằng một công tắc duy nhất mà chủ yếu điều chỉnh trạng thái của Real-time protection. Phần dưới đây sẽ hướng dẫn cách bật bảo vệ theo thời gian thực, cách tắt tạm thời khi cần thiết và giải thích vì sao không nên vô hiệu hóa tính năng này vĩnh viễn.
*Cách bật Real-time Protection
Sau khi truy cập Window Security > Virus and threat protection > Manage setting, người dùng thực hiện theo các bước sau:
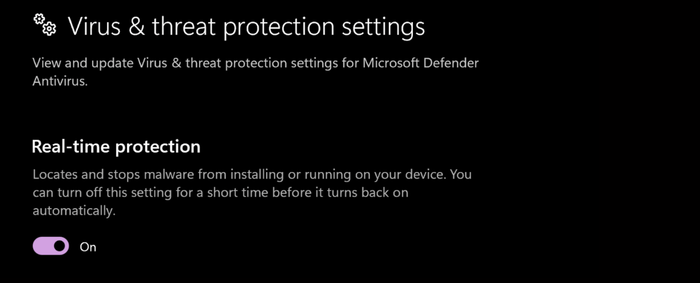
- Bước 1. Chuyển Real-time protection sang On.
- Bước 2. Kiểm tra thêm Cloud-delivered protection và Tamper Protection theo cấu hình được phép.
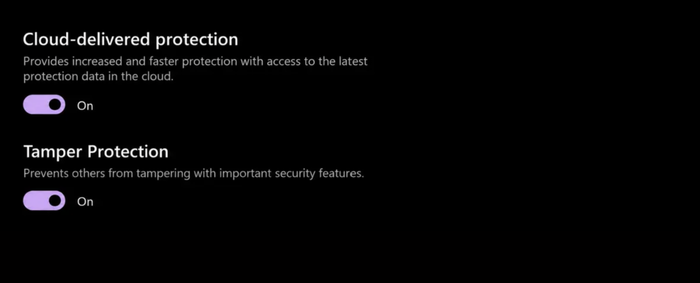
Nếu công tắc bị làm mờ hoặc xuất hiện thông báo do tổ chức quản lý, người dùng không nên cố thay đổi bằng Registry. Hãy kiểm tra nhà cung cấp chống virus và liên hệ IT nếu đây là thiết bị doanh nghiệp.
*Cách tắt Real-time Protection tạm thời
Trong Manage settings, chuyển Real-time protection sang Off và xác nhận yêu cầu của Windows nếu có. Khi bảo vệ theo thời gian thực bị tắt, các tệp được mở hoặc tải xuống có thể không được Microsoft Defender Antivirus kiểm tra ngay tại thời điểm truy cập.
Microsoft cho biết Real-time protection sẽ tự bật lại sau một khoảng thời gian. Chỉ nên tắt tạm thời khi đã xác minh nhu cầu, sau đó bật lại ngay khi hoàn tất thao tác.
*Có nên tắt Real-time protection vĩnh viễn không?
Người dùng thông thường không nên tắt Microsoft Defender Antivirus vĩnh viễn nếu chưa có giải pháp chống mã độc khác thay thế. Việc vô hiệu hóa bảo vệ bằng Registry, Group Policy hoặc dịch vụ hệ thống có thể khiến thiết bị mất lớp phòng vệ và phát sinh lỗi trong Windows Security.
Nếu cài phần mềm chống virus bên thứ ba được Windows nhận diện, hệ thống có thể tự điều chỉnh trạng thái Microsoft Defender Antivirus. Trên máy tính doanh nghiệp, mọi thay đổi chính sách phải do bộ phận IT hoặc quản trị viên có thẩm quyền thực hiện.
Lỗi Your Virus & Threat Protection Is Managed by Your Organization là gì?
Thông báo Your Virus & Threat Protection Is Managed by Your Organization cho biết một hoặc nhiều cài đặt bảo mật đang chịu sự kiểm soát của chính sách hệ thống hoặc tổ chức. Trên máy tính công ty hoặc trường học, đây có thể là trạng thái quản trị bình thường chứ không nhất thiết là lỗi.
Trên máy tính cá nhân, thông báo có thể xuất hiện do tài khoản cơ quan còn kết nối, phần mềm chống virus khác, chính sách cũ hoặc thay đổi hệ thống trước đó. Cần xác định nguyên nhân trước khi can thiệp.
Nguyên nhân thường gặp
- Thiết bị thuộc quyền quản lý của doanh nghiệp hoặc trường học.
- Tài khoản Work or School đang áp dụng chính sách lên thiết bị.
- Phần mềm diệt virus bên thứ ba đang là nhà cung cấp bảo vệ chính.
- Group Policy hoặc Registry từng bị chỉnh sửa.
- Ứng dụng Windows Security hoặc tệp hệ thống gặp lỗi.
- Malware cố gắng vô hiệu hóa hoặc thay đổi cài đặt bảo mật.
Cách khắc phục Virus & Threat Protection không hoạt động
Virus & Threat Protection có thể không hoạt động do Windows chưa được cập nhật, xung đột với phần mềm diệt virus bên thứ ba, ứng dụng Windows Security bị lỗi hoặc tệp hệ thống bị hỏng. Để xử lý, người dùng nên lần lượt kiểm tra Windows Update, xác định nhà cung cấp chống virus đang hoạt động, Repair hoặc Reset Windows Security, sửa tệp hệ thống bằng SFC và DISM, thực hiện Microsoft Defender Offline scan và liên hệ kỹ thuật viên nếu lỗi vẫn tiếp diễn.
Kiểm tra Windows Update
Mở Settings, Windows Update và cài các bản cập nhật còn thiếu. Sau khi cập nhật, khởi động lại thiết bị rồi mở lại Windows Security để kiểm tra.
Nếu security intelligence chưa cập nhật, vào Virus & threat protection, Protection updates và chọn Check for updates. Kiểm tra thêm ngày giờ hệ thống nếu máy liên tục gặp lỗi kết nối cập nhật.

Kiểm tra phần mềm diệt virus bên thứ ba
Để kiểm tra phần mềm diệt virus đang hoạt động trên thiết bị, người dùng thực hiện theo các bước sau:
- Bước 1. Mở menu Start, tìm kiếm và truy cập ứng dụng Windows Security.
- Bước 2. Chọn biểu tượng Settings ở góc dưới bên trái cửa sổ.
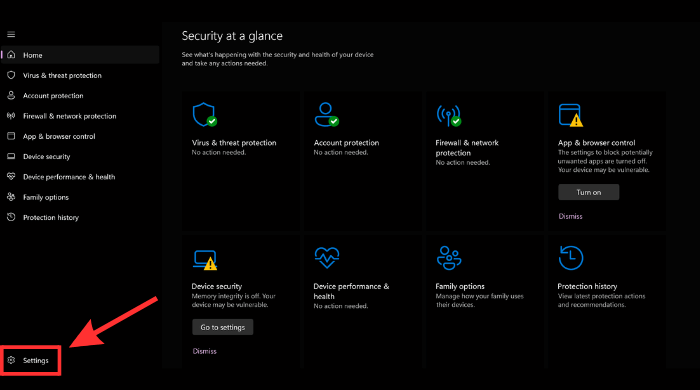
- Bước 3. Tại mục Security providers, chọn Manage providers.

- Bước 4. Kiểm tra phần Antivirus để xác định Microsoft Defender Antivirus hay một phần mềm bên thứ ba đang cung cấp khả năng bảo vệ chính.
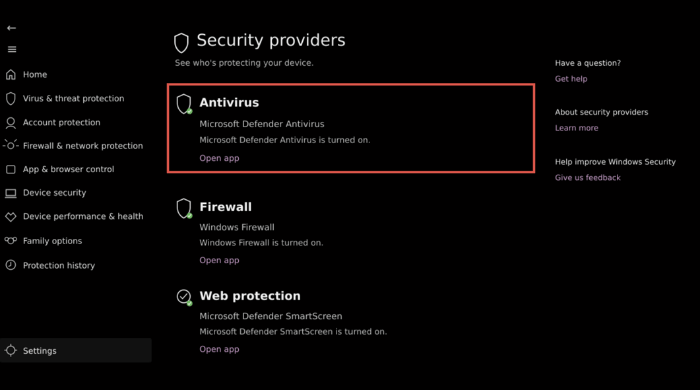
Nếu phần mềm diệt virus bên thứ ba được Windows nhận diện là nhà cung cấp bảo vệ chính, Microsoft Defender Antivirus có thể tự động chuyển sang trạng thái không hoạt động. Người dùng không nên cố ép nhiều phần mềm chống virus chính chạy đồng thời vì có thể gây xung đột, làm giảm hiệu suất hoặc khiến một số chức năng bảo vệ hoạt động không ổn định.
Nếu vừa gỡ phần mềm bảo mật bên thứ ba, hãy khởi động lại thiết bị và kiểm tra lại Manage providers. Trong trường hợp tên phần mềm vẫn xuất hiện, người dùng nên sử dụng công cụ gỡ cài đặt chuyên dụng do nhà cung cấp phát hành.
Repair hoặc Reset Windows Security
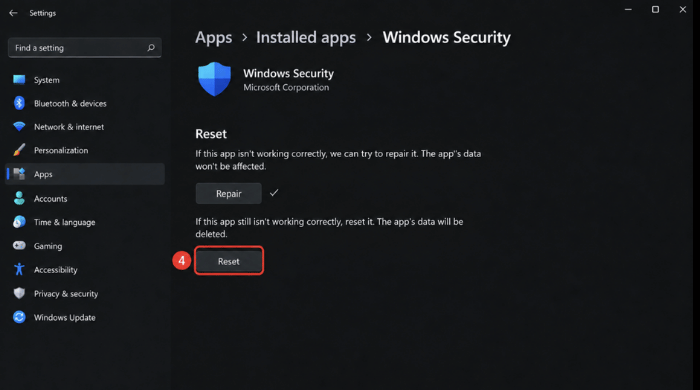
Nếu Windows Security không mở, phản hồi chậm hoặc tiếp tục báo lỗi sau khi thiết bị đã được cập nhật, người dùng có thể sử dụng Repair để sửa ứng dụng mà không đặt lại toàn bộ dữ liệu. Chỉ nên lựa chọn Reset khi Repair không khắc phục được sự cố. Cách thực hiện như sau:
- Bước 1: Truy cập Settings, tiếp đến chọn Apps và mở mục Installed apps.
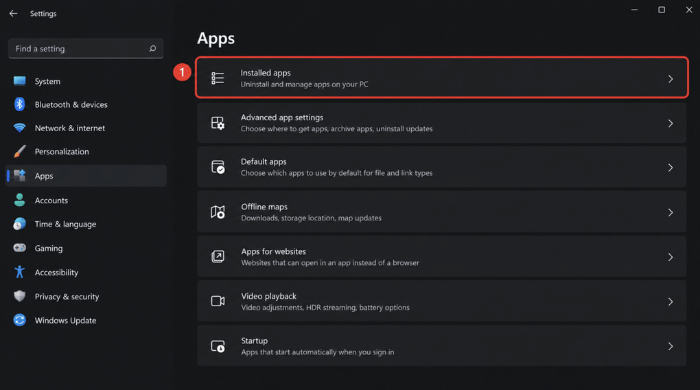
- Bước 2: Tìm Windows Security và mở Advanced options nếu phiên bản Windows cung cấp tùy chọn này.
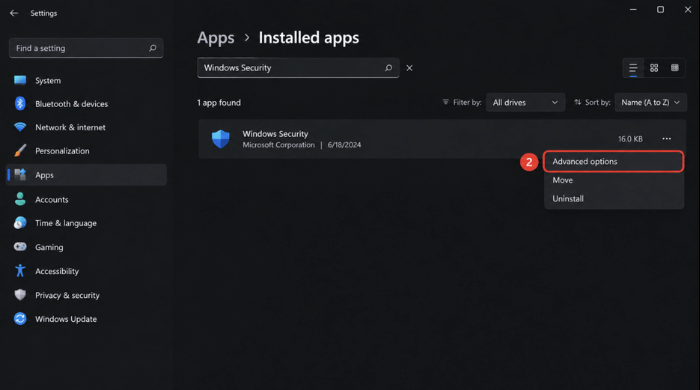
- Bước 3: Chọn Repair trước và kiểm tra lại ứng dụng.
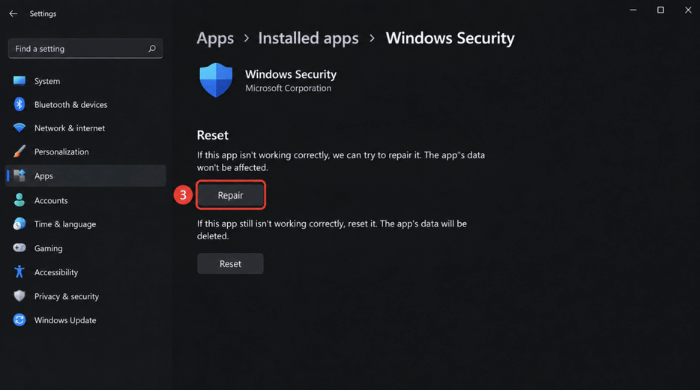
- Bước 4: Chỉ chọn Reset nếu Repair không khắc phục được lỗi, sau đó khởi động lại thiết bị.
Kiểm tra và sửa tệp hệ thống bằng SFC và DISM
Chỉ dùng nhóm lệnh này khi Windows Security không mở, lỗi lặp lại sau cập nhật hoặc có dấu hiệu tệp hệ thống bị hỏng. Mở Command Prompt bằng Run as administrator, chạy DISM trước rồi chạy SFC theo hướng dẫn hiện hành của Microsoft.
DISM.exe /Online /Cleanup-Image /RestoreHealth
sfc /scannow
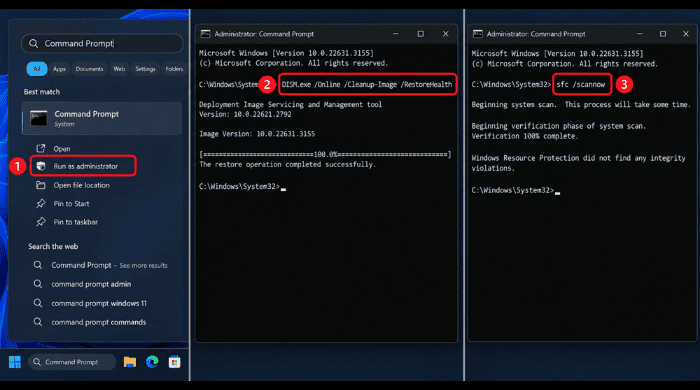
Chờ mỗi lệnh hoàn tất và không đóng cửa sổ Command Prompt giữa quá trình. Lệnh trong một số bài tham khảo có lỗi chính tả hoặc thứ tự khác; bài viết này dùng cú pháp đã được đối chiếu với Microsoft Support.
Thực hiện Microsoft Defender Offline scan
Microsoft Defender Offline scan phù hợp khi malware liên tục xuất hiện trở lại, không thể bị loại bỏ bằng chế độ quét thông thường hoặc có dấu hiệu can thiệp vào cài đặt bảo mật của Windows. Chế độ này sẽ khởi động lại thiết bị và thực hiện quét trong Windows Recovery Environment, nhờ đó khiến malware khó ẩn mình hoặc tự bảo vệ hơn.
- Bước 1. Lưu toàn bộ tệp đang làm việc và đóng các ứng dụng đang mở vì thiết bị sẽ phải khởi động lại.
- Bước 2. Mở Windows Security và chọn Virus & threat protection.
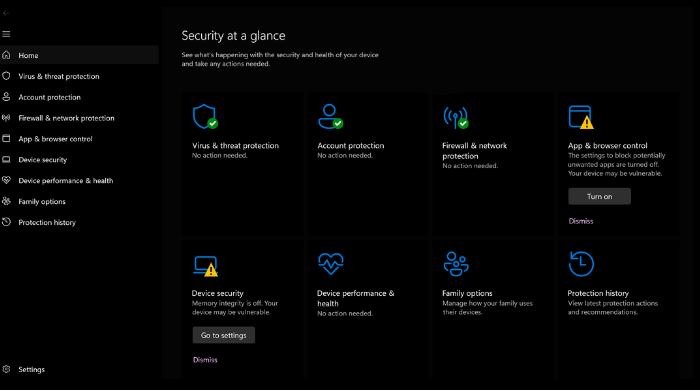
- Bước 3. Tại phần Current threats, chọn Scan options.

- Bước 4. Chọn Microsoft Defender Antivirus (offline scan) hoặc Microsoft Defender Offline scan, tùy theo phiên bản Windows, sau đó chọn Scan now.

- Bước 5. Chờ Microsoft Defender hoàn tất quá trình quét. Sau đó, thiết bị sẽ tự động khởi động lại vào Windows.
- Bước 6. Mở lại Windows Security, chọn Virus & threat protection và truy cập Protection History để kiểm tra kết quả.
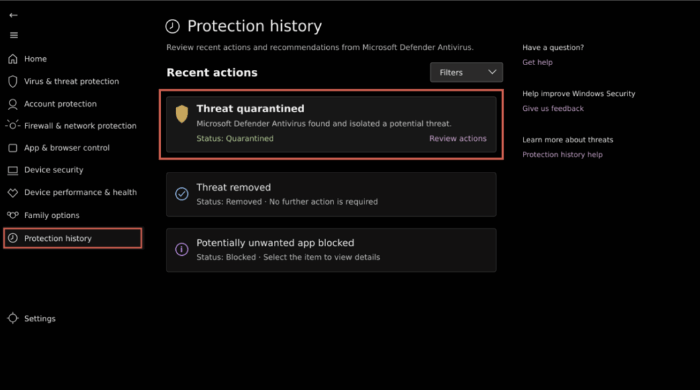
Nếu cảnh báo vẫn tiếp tục xuất hiện, người dùng nên ngắt kết nối thiết bị khỏi USB, ổ cứng hoặc nguồn dữ liệu nghi ngờ, sau đó chuyển sự cố cho bộ phận kỹ thuật.
Liên hệ kĩ thuật viên Hsc.vn
Một số lỗi liên quan đến Virus & Threat Protection có thể xuất phát từ chính sách quản trị, tệp hệ thống bị hỏng hoặc malware đang cố vô hiệu hóa lớp bảo vệ. Nếu xử lý không đúng cách, người dùng có thể làm giảm mức độ bảo mật, gây xung đột phần mềm hoặc ảnh hưởng đến chính sách chung của doanh nghiệp. Vì vậy, hãy liên hệ kỹ thuật viên HSC khi xuất hiện một trong những trường hợp sau:
- Virus & Threat Protection biến mất khỏi Windows Security.
- Không thể bật lại Real-time protection dù đã cập nhật và khởi động lại.
- Lỗi vẫn xuất hiện sau khi Repair, sửa tệp hệ thống và quét ngoại tuyến.
- Máy tính doanh nghiệp đang chịu sự quản lý bằng chính sách tập trung.
- Cảnh báo xuất hiện trên nhiều thiết bị hoặc có dấu hiệu tài khoản bị chiếm quyền.
Khi yêu cầu hỗ trợ, người dùng nên cung cấp ảnh chụp màn hình, thời điểm phát sinh, tên mối đe dọa, đường dẫn tệp và các bước đã thực hiện. Những thông tin này sẽ giúp kỹ thuật viên xác định nguyên nhân và đưa ra phương án xử lý nhanh hơn.
Nếu Virus & Threat Protection vẫn không hoạt động sau khi đã thực hiện các bước trên, hãy liên hệ đội ngũ chuyên gia HSC.VN qua Hotline 024.9999.7777 hoặc để lại thông tin tại hsc.vn để được kiểm tra hiện trạng và tư vấn phương án xử lý phù hợp.
Virus & Threat Protection có đủ bảo vệ máy tính không?
Mức độ bảo vệ của Virus & Threat Protection phụ thuộc vào cách thiết bị được sử dụng, cấu hình bảo mật và phạm vi rủi ro cần kiểm soát. Với người dùng cá nhân, Microsoft Defender Antivirus có thể đáp ứng nhu cầu chống mã độc cơ bản khi được cập nhật và thiết lập đúng. Tuy nhiên, doanh nghiệp thường cần thêm các lớp bảo vệ tập trung, còn thiết bị Windows 10 cần đặc biệt lưu ý đến tình trạng hỗ trợ và cập nhật bảo mật của hệ điều hành.
- Đối với người dùng cá nhân
Với nhu cầu học tập, làm việc văn phòng và truy cập Internet thông thường, Microsoft Defender Antivirus có thể đáp ứng lớp chống malware cơ bản khi được bật, cập nhật và sử dụng trên phiên bản Windows còn được hỗ trợ. Người dùng vẫn phải cài bản vá, tránh liên kết hoặc tệp không rõ nguồn gốc và sao lưu dữ liệu quan trọng.
Không có phần mềm chống virus nào bảo vệ tuyệt đối. Tài khoản bị đánh cắp, cấu hình sai hoặc hành động Allow on device đối với tệp độc hại vẫn có thể tạo ra rủi ro.
- Đối với doanh nghiệp
Virus & Threat Protection chỉ là một phần trong chiến lược bảo mật doanh nghiệp. Khi quản lý nhiều máy, tổ chức có thể cần thêm chính sách tập trung, EDR hoặc XDR, kiểm soát truy cập, giám sát bảo mật, chống thất thoát dữ liệu và quy trình ứng phó sự cố.
Bảo vệ điểm cuối cũng không thay thế backup và Disaster Recovery. Doanh nghiệp cần có bản sao dữ liệu có thể khôi phục và kiểm thử quy trình phục hồi thay vì xem phần mềm chống virus là lớp bảo vệ duy nhất.
**Lưu ý dành cho thiết bị Windows 10
Microsoft đã kết thúc hỗ trợ thông thường cho Windows 10 vào ngày 14 tháng 10 năm 2025. Thiết bị vẫn có thể hoạt động, nhưng nếu không tham gia chương trình Extended Security Updates phù hợp, hệ điều hành không còn nhận cập nhật bảo mật thông thường.
Antivirus không thể thay thế các bản vá của hệ điều hành. Người dùng nên nâng cấp Windows 11 khi thiết bị đáp ứng yêu cầu; doanh nghiệp chưa thể chuyển đổi cần đánh giá chương trình ESU và lập kế hoạch nâng cấp phù hợp.
Câu hỏi thường gặp về Virus & Threat Protection
- Virus & Threat Protection có miễn phí không?
Virus & Threat Protection là một phần của Windows Security được tích hợp trong Windows 10 và Windows 11. Người dùng không phải mua riêng giao diện này; các sản phẩm và khả năng quản trị nâng cao dành cho doanh nghiệp có thể yêu cầu giấy phép bổ sung.
- Virus & Threat Protection có phải Windows Defender không?
Không hoàn toàn. Virus & Threat Protection là khu vực quản lý trong Windows Security, còn Microsoft Defender Antivirus là công cụ chống mã độc thực hiện hoạt động quét và xử lý mối đe dọa.
- Có cần cài thêm phần mềm diệt virus khi đã có Windows Security không?
Người dùng cá nhân có nhu cầu thông thường có thể bắt đầu với Microsoft Defender Antivirus nếu thiết bị được cập nhật và cấu hình đúng. Doanh nghiệp nên lựa chọn dựa trên rủi ro, yêu cầu quản lý tập trung, khả năng phát hiện và phản ứng, tiêu chuẩn tuân thủ và nguồn lực vận hành.
- Tại sao Real-time Protection tự động bật lại ?
Real-time protection tự bật lại sau khi bị tắt tạm thời để tránh thiết bị ở trạng thái không được bảo vệ kéo dài. Nếu doanh nghiệp cần thay đổi cấu hình, quản trị viên nên thực hiện bằng chính sách được phê duyệt thay vì yêu cầu người dùng tắt thủ công.
- Tại sao không thấy Virus & Threat Protection trong Windows Security?
Tính năng này có thể bị ẩn hoặc hạn chế do chính sách của tổ chức, phần mềm chống virus khác, lỗi Windows Security hoặc tệp hệ thống bị hỏng. Hãy kiểm tra Manage providers, tài khoản Work or School và Windows Update trước khi cân nhắc thay đổi Registry.
- Có nên khôi phục tệp đã bị Microsoft Defender cách ly không?
Chỉ khôi phục khi tệp đến từ nguồn tin cậy và đã được kỹ thuật viên hoặc nhà cung cấp xác minh là cảnh báo nhầm. Nếu chưa chắc chắn, giữ tệp trong Quarantine hoặc chọn Remove sẽ thận trọng hơn Restore hay Allow on device.
- Virus & Threat Protection có chống được ransomware không
Microsoft Defender Antivirus có thể phát hiện và chặn nhiều dạng malware, còn Controlled folder access giúp hạn chế ứng dụng không được phép thay đổi tệp trong thư mục được bảo vệ. Hai khả năng này không thay thế backup, quản lý quyền truy cập và kế hoạch ứng phó ransomware.
Lời kết
Qua bài viết, người dùng đã hiểu Virus & Threat Protection là gì, cách tính năng này hỗ trợ quét thiết bị, cập nhật dữ liệu nhận diện, kiểm tra lịch sử bảo vệ và quản lý Real-time protection. Để duy trì an toàn, người dùng nên luôn bật bảo vệ theo thời gian thực, thường xuyên cập nhật Windows và chỉ sử dụng Exclusions với những tệp hoặc thư mục đã được xác minh.
Với doanh nghiệp, công cụ tích hợp chỉ là một lớp trong hệ thống bảo mật. Nếu nhiều thiết bị cùng phát sinh cảnh báo, chính sách bị khóa hoặc tổ chức cần quản lý tập trung, hãy liên hệ HVN Security – Hotline: 024.9999.7777 để đánh giá hiện trạng và lựa chọn phương án bảo vệ, sao lưu và giám sát phù hợp.